
企业落地
Agent 授权范围被越出,先降权还是直接停?
企业运行自动化系统时若发现 Agent 授权范围被越出,需要根据操作影响建立分级响应机制。轻微只读越界可先收回单项工具权限降级运行,高风险写入或对外操作应当立即中断并冻结凭证,由安全主管查明根因后决定恢复。
Agent 授权范围在实际运行中一旦被突破,处置动作不能简单一刀切全部关停。智能体如果只是越界读取了未授权的参考目录,直接关停可能造成整条业务链路中断;如果涉及未授权写入数据库或擅自向外部客户发送指令,拖得越久,损失越难收回。企业要建立分层响应机制,按越界影响轻重分别采取降级收权、暂停实例或冻结凭证。
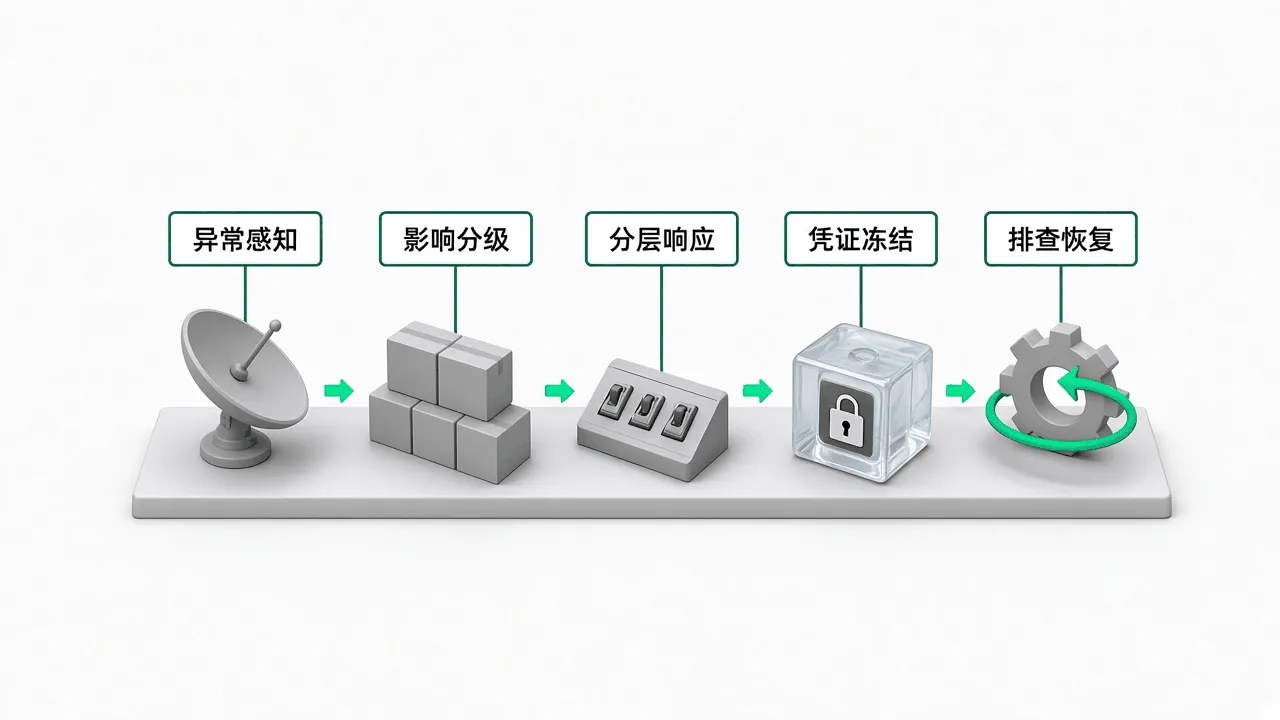
运行时感知异常偏离:捕获非预期行为
系统通过网关探针捕获越界征兆。程序监听智能体的工具调用与数据查询,比对预设的白名单基线。如果发现程序尝试调用未报备的内部接口,或者请求读取超出工单范围的客户表格,网关立刻捕获并标记异常。
比对算法持续分析请求频率与调用模式。程序检测是否存在重复尝试探测相邻网段、短时间内高频遍历查询等行为。除了自动探针,一线员工如果在人机协同中发现对话框输出非预期建议,可以在管理界面点击上报异常,报告直接并入监控池。
运维监控专员负责观察报警看板。专员查看异常调用的时间戳、输入上下文与尝试访问的目标地址,快速判定是突发偶发误报还是持续性偏离。
评估越界影响等级:区分只读写入与外呼
发现越界后,系统首先进行影响判定。程序把越界行为划分为只读越界、内部写入越界与对外动作越界三类。只读越界指智能体调用了超出需要的只读库,没有篡改数据资产;写入越界指尝试修改数据库记录或配置文件;对外动作越界指尝试调用邮件、短信网关向外部发信。
不同层级的工具权限对应不同的资产暴露风险,关于工具梯度的前置划分见 Agent 权限管理怎么分级:工具权限先开哪类。只读越界对业务实体的即时破坏相对有限,内部写入越界可能破坏数据一致性,对外动作越界则直接可能演变为客诉事件。
安全分析师负责确认影响范围评级。分析师核查受波及的数据表范围与可能受影响的用户群体,向处置系统确认当前事件的响应等级。
执行分层熔断阻断:降级运行与整机停机
系统根据影响评级执行差异化动作。对于只读越界,系统采取降级运行策略,网关注销其单项工具临时令牌,将智能体权限收缩至基础问答状态,保障业务流程不中断。程序在后台记录拦截日志,同时在界面提示部分功能暂时受限。
遇到写入越界或对外动作越界,系统执行紧急阻断。智能体在执行链路中的停止逻辑需要有明确底线,关于运行边界与停止设计的详细规范见 Agent 安全护栏:无人值守跑到什么程度该停。网关当场撤回其调用凭证,物理阻断与下层系统的网络连通,保存现场执行快照后强制停机。
运维工程师负责核实阻断动作生效。工程师检查令牌吊销状态,确认没有残留后台线程继续运行,防止阻断不彻底。
判定处置责任人:多快通知业务主管
阻断实施的同时,事件通知机制即刻触发。系统根据越界等级向对应的岗位角色发送加急告警。低等级的降权动作同步抄送系统管理员与业务接口人;高等级的强制停机通知直接以电话强提醒与即时通讯加急卡片推送给安全主管与业务部门负责人。
通知消息清晰列明事件核心要素。卡片中展示智能体标识、越界调用的具体工具名称、被访问的受控资产、系统采取的阻断动作以及可能滞留的未完结业务。业务负责人收到提醒后,迅速调配人力接管积压工单,避免由于系统停机造成现场作业停滞。
安全主管承担是否扩大隔离范围的责任。主管根据成因,评估同一集群内其他同类智能体是否存在相同漏洞,决定是否联合排查。
根因复盘与补丁验证:重置授权放行恢复
危机控制后,技术团队展开排查与复盘。团队调取执行快照与上下文报文,排查是提示词被诱导、上下文截断,还是底层模型幻觉导致的逻辑失控。工程师在测试环境中复现异常,定位根本诱因。
工程师修复漏洞并更新防御规则。如果是提示词注入问题,团队在输入网关增加语义过滤器;如果是权限描述模糊,工程师重新限定接口出入参约束。修复后,安全团队在沙箱中重放测试集,验证防御逻辑能够稳定拦截该类调用。
业务负责人与安全总监共同签字批准恢复上线。技术人员重新为智能体签发新的权限凭据,逐步恢复工具调用权限,并在上线初期设定加倍密集的审计规则,确认运行稳定后解除关注状态。
Agent 授权范围:常见问题
为什么不能在 Agent 发生越界后立刻由算法自行恢复运行?
智能体发生越界说明其决策逻辑或控制规则存在未被识别的漏洞。如果允许算法在阻断后自行重置并恢复,往往会在相同或相似的业务输入下再次陷入异常逻辑,甚至可能因为状态累积导致错误进一步放大。恢复运行需要人工工程师介入查明根因、修补漏洞并经安全主管签字确认,切断同类风险复发链路。
当 Agent 出现只读越界时,为什么通常先收回单项工具而不是停机?
只读越界通常只涉及未授权信息的读取尝试,不会直接破坏底层业务数据库或产生对外资金指令。如果因为单项工具异常就把承担日常业务处理的整个系统停掉,会导致所有在途工单全部停摆,引发严重的业务中断损失。先收回被探测的单项工具并降级运行,既堵住了数据泄露口子,又保障了核心业务的连续性。
企业在应对智能体运行偏差时,跨部门越权处置的判定权由谁来行使?
跨部门越权处置的最终判定权由企业信息安全主管与对应业务线负责人共同行使。安全部门掌握系统日志与漏洞严重程度,负责评估企业网络与数据资产风险;业务部门了解实际业务流转的紧迫性,负责评估停机带来的商业损失。涉及整机停机与凭证冻结时,由安全主管主导判定;涉及业务接管与恢复放行时,由业务负责人协同确认。