安全可信
钓鱼邮件让 AI 拦,误拦业务邮件怎么办?
企业用邮件安全服务拦截钓鱼邮件时,常遇到正常业务往来被当成可疑信件扣在隔离区的情况。邮件管理员与业务部门需要分清拦截类别、排查邮件头配置、核实发件人身份并按权限放行,防止盲目加白带来安全敞口。
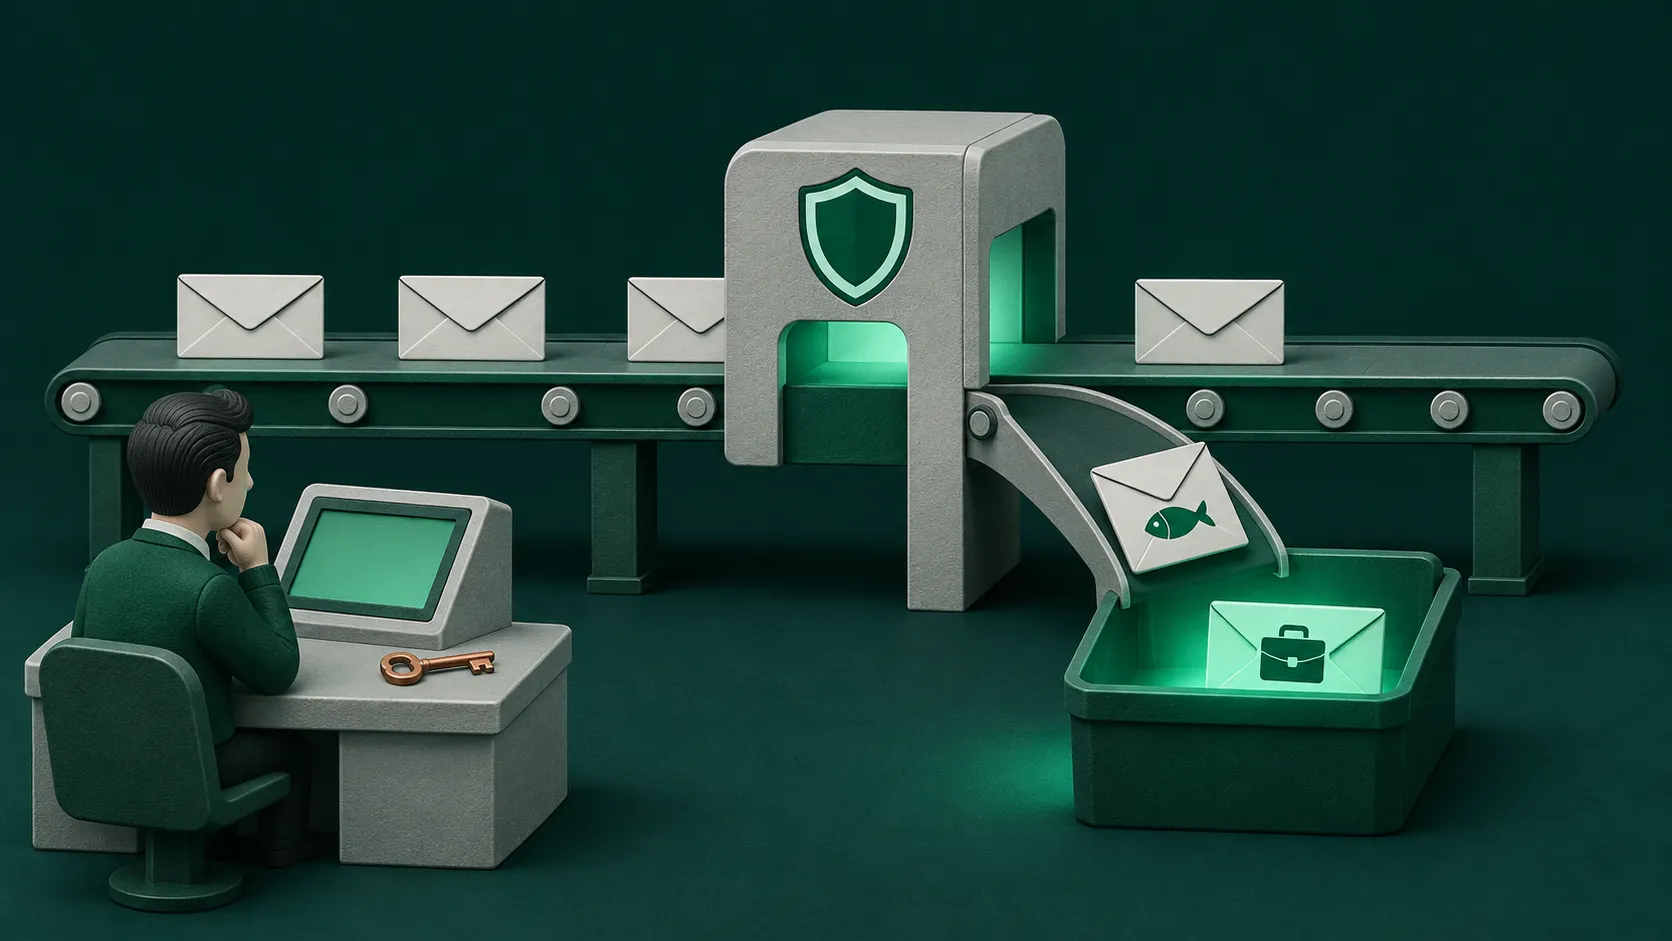
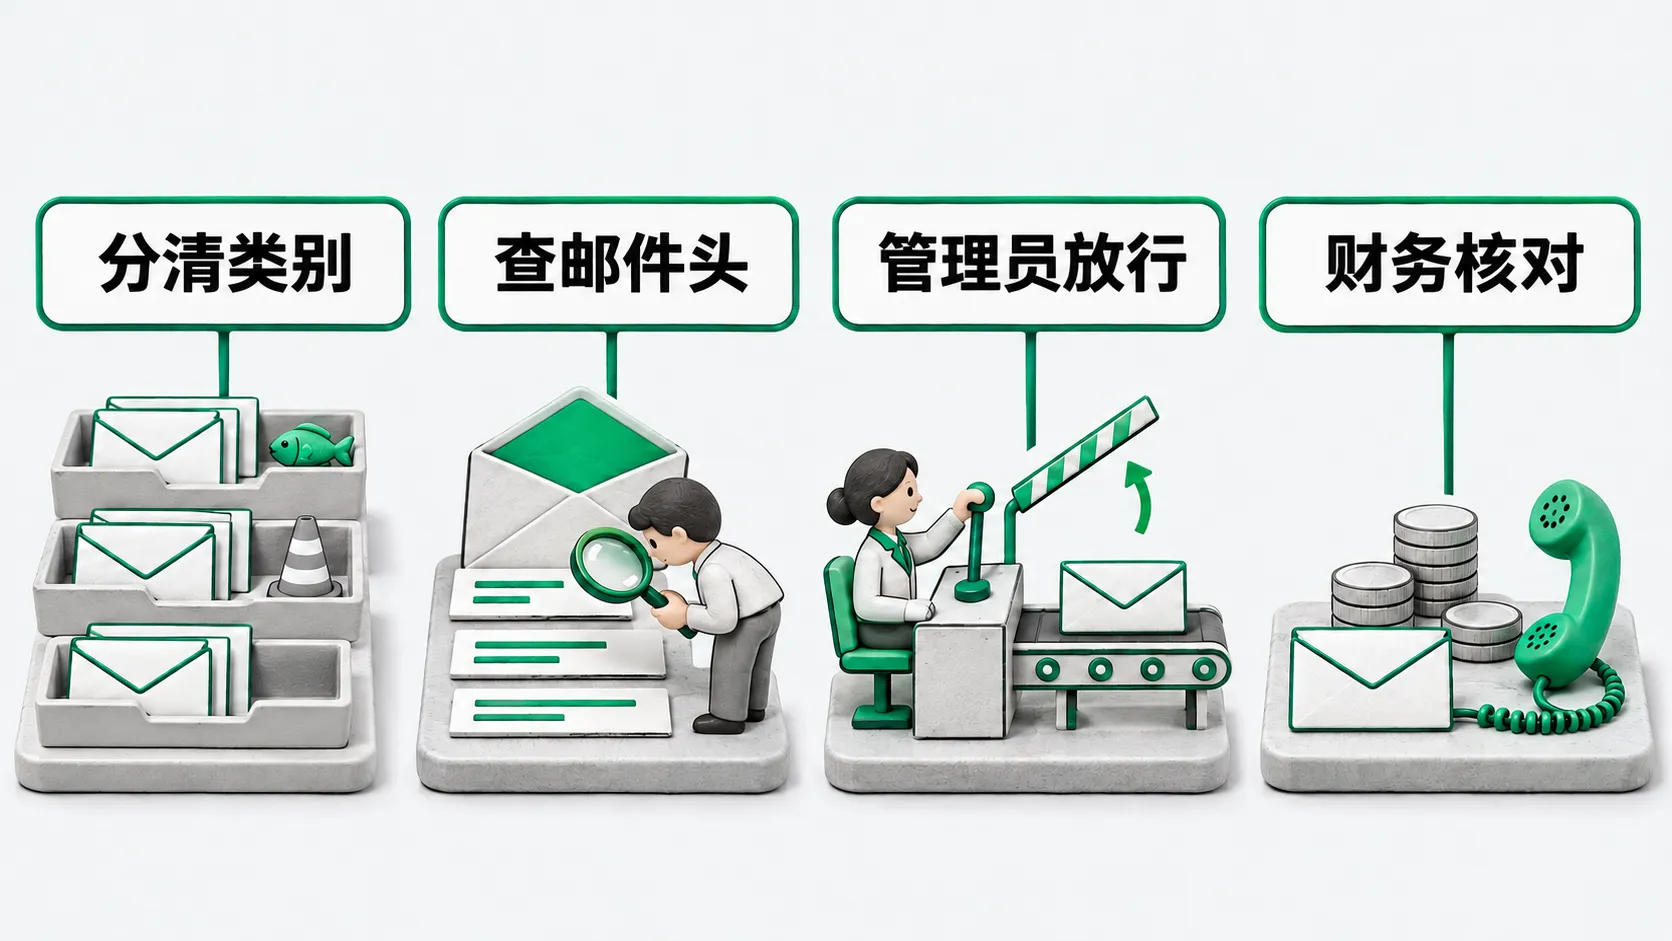
钓鱼邮件交给 AI 过滤后,遇到正常业务信件被拦,企业要走固定的邮件误拦处理路径。业务人员发现收不到信先报给邮件管理员,管理员分清信件是被当成垃圾邮件还是钓鱼或恶意邮件,再按邮件头查配置原因;放行前先通过电话或已知联系方式核实发件人身份,由邮件管理员从隔离区放行并按需设置带到期时间的允许条目;涉及付款和改收款账户的信件,放行后仍按财务流程核对,业务部门不能自己把整个发件域名加白。
先分清是哪一类误拦
业务部门反馈外部客户或供应商的信件没收到时,邮件管理员先去后台看拦截分类。一家主流邮件安全服务的管理员文档写到,处理邮件误拦要先分清信件是被当成垃圾邮件,还是被当成钓鱼邮件或恶意邮件,这两类的后续处理路径不同。不分类就一并放行,伪装成业务催款的欺诈信也可能跟着被放出来。
企业的日常收件报障单里,要把收件人邮箱、发件人地址、大致发送时间和邮件主题填齐,交到邮件管理员手里。业务人员不直接改过滤规则,先由邮件管理员定位这封信停在哪个队列、触发了哪一档判定,再决定是指导收件人自己查看,还是由管理员接手核查。自动过滤工具在什么条件下停下交由人工接管,见 Agent 安全护栏:无人值守跑到什么程度该停。
按邮件头查原因
定位到被拦的信件后,管理员先调出邮件头逐项排查。一家主流邮件安全服务的管理员文档列出了要看的几处:邮件头里是不是命中了允许或阻止列表里的条目、收件人用户自己设置的阻止发件人、企业配的邮件流规则、反垃圾策略,或者是发件来源地址被列入了阻止名单。查出来属于企业内部配置或收件人个人设置造成的拦截,直接调整对应的配置项就能解决。
排查下来确认跟内部规则和个人设置无关,属于安全过滤模型本身判错了,管理员再把这封信作为误报提交给服务方分析。区分配置问题和模型误判,能避免管理员遇到收不到信就盲目改动全局过滤策略,也能让服务方收到准确的样本。
- 内部列表与个人设置:核对组织级的阻止列表和收件人自己拉黑的发件人名单,清理误加的记录。
- 邮件流规则与反垃圾策略:检查企业自定义的关键词、附件类型或发件区域拦截条件是否写得太宽。
- 来源地址阻止名单:查看企业连接过滤策略的地址阻止名单里有没有对方发件服务器的地址,误加的移除。
放行和加允许条目谁做
确认信件需要从隔离区拿出来时,操作权限收拢在邮件管理员手里。一家主流邮件安全服务的管理员文档说明,管理员可以从隔离区放行邮件,放行时可以同时把这封信作为误报提交,并选择为发件人以及邮件里的相关链接、附件加一条允许条目;这条允许条目带有到期时间,默认在最后一次使用后一段时间到期。文档同时提醒,没必要的允许条目会让组织暴露在风险里。
管理员点放行之前,先由业务对接人通过平时存留的座机、手机或线下已知联系方式找发件方确认,核实对方确实发过这封信、里面的附件和链接没有异常,不能直接拨打被拦邮件正文里写的电话号码。核实无误后,由邮件管理员执行放行、填写放行原因,把允许条目设好到期期限,不设永久放行。接入外部工具和配置放行权限前的安全审查思路,见 MCP 安全风险怎么查:接入前先审哪 4 项。
放行以后还要做什么
信件从隔离区放出来,不代表后续流转就全部走通。一家主流邮件安全服务的管理员文档提醒,同一封邮件不能多次放行给同一个收件人;隔离区里的邮件如果不放行也不删除,到期后会清理掉;管理员可以在后台审计谁对隔离邮件做了什么操作。文档还提醒,如果企业叠加使用了其他过滤服务或出站连接器,放行后的邮件有可能再次被隔离,或者到不了收件箱。
因此管理员点完放行后,要跟收件人确认信件是否真正进了收件箱;如果卡在下一层网关或连接器,要顺着链路把那一层也做放行核对。安全负责人定期抽查隔离区的操作审计记录,核对每次邮件误拦放行有没有附上核实依据和到期时间。遇到邮件内容涉及合同付款、变更收款账户或索要敏感资料的,哪怕管理员已经从隔离区放行,业务人员和财务人员依然要走完线下的付款核对流程,不能因为过了安全网关就直接打款。
钓鱼邮件:常见问题
业务员自己能从隔离区放行吗?
这要看企业的隔离策略可以配置成什么权限。常规垃圾邮件有时可以配置成允许收件人自己查看和取回,但涉及钓鱼邮件或恶意软件判定的隔离信件,应当只交给邮件管理员核实后处理,不开放给普通业务员自己点放行。
误拦的邮件多久会被删?
一家主流邮件安全服务的管理员文档写明,放在隔离区里的邮件如果一直不放行也不手动删除,到了保留期限就会被清理掉。具体期限看隔离区里显示的到期日和企业的策略配置,业务部门发现漏收信件要尽早找管理员核查,拖过保留期限就无法再从隔离区取回。
邮件误拦以后,能把客户的域名整个加白吗?
不要把整个客户域名长期加白。一家主流邮件安全服务的管理员文档提醒,没必要的允许条目会让组织暴露在风险里,一旦客户方的邮箱被盗或域名被仿冒,整域放行会让欺诈信直接进收件箱。遇到邮件误拦先按邮件头查原因,属配置问题的改配置,属误判的提交误报;确需加允许条目的,由邮件管理员针对具体发件人、链接或附件添加,写明原因并设好到期时间。