
安全可信
影子 AI:员工私用 AI 工具,先封还是登记?
企业治理影子 AI 时,直接封禁外部网页可能把办公需求挤到更难监管的个人设备上。安全团队与法务合规可结合网络流量识别与员工主动申报摸清在用工具,按数据敏感程度划定红线并配齐合规替代渠道,落成清晰的日常使用规则。
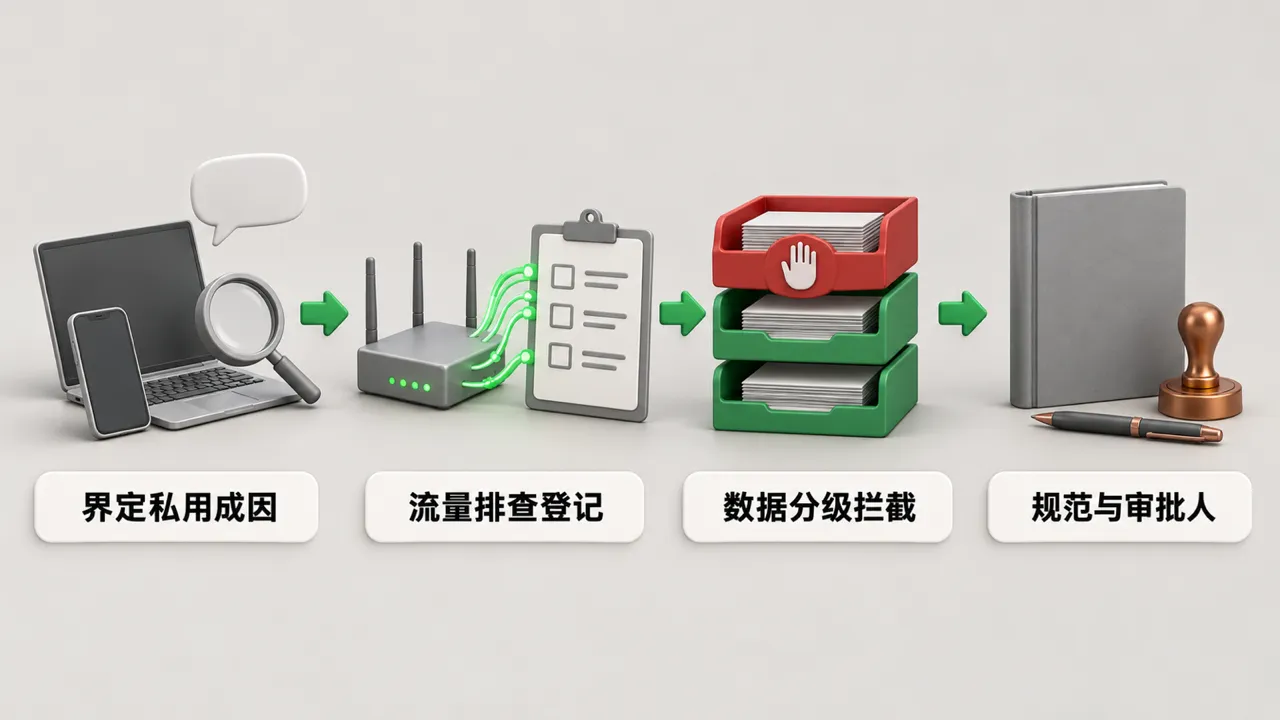
影子 AI 治理要先登记摸底、再按数据敏感度分级管控,不搞一刀切全封。安全团队结合网关流量识别和员工自报盘清在用工具后,把客户资料、合同、源代码和员工个人信息划入红线,给高频办公需求配上批准过的替代工具;再由安全负责人与法务合规共同定出 AI 使用规范,明确新工具申请的处理时限,各部门负责人确认本部门用途。
影子 AI 指什么与员工为什么绕开审批
员工或外部承包商没经过信息安全团队批准、也不受后台监督就上手使用各类智能工具,这类现象统称影子 AI。日常办公里常见两种形态:一种是业务人员自己在网页上用未经批准的外部应用,比如把潜在客户名单传进公开聊天工具里让它整理报告;另一种是开发人员未经评审就把外部模型接进公司对外的产品里。即便工具本身在公司采购清单内,员工跳过企业账号、改用个人账号登录操作,同样属于未经批准的用法。这篇只谈员工日常私用的外部工具;企业内部自建智能体的清查见 Agent 管理先盘点:自建 Agent 谁在跑。
员工宁可绕开公司流程也要私下找工具,原因很实在。市面上的外部工具便宜甚至免费,打开浏览器就能上手,写材料、理表格确实省时间;反过来公司内部的合规采购与安全评审链条拉得太长,挡住了业务团队眼下急用的工具。如果管理层只顾着在办公网里把域名全封死,员工可能转头拿私人手机或家里电脑接着传文件,风险直接从网关能看见的地方挪到了完全看不见的盲区。
先靠流量排查加主动登记摸清家底
动手定规矩之前,信息安全团队得先搞清楚公司里到底有多少外部工具在跑、集中在哪些业务部门、平时往里头喂了什么类型的材料。安全团队不知道的工具没法做权限加固或审计防护,企业的外部攻击面也会跟着变大;一旦员工传上去的知识产权、客户名单或员工个人资料留在外部工具的数据库里,对方发生数据泄露就会直接波及企业,还可能让企业达不到数据安全与隐私合规要求。
摸底可以走技术发现加员工自报两条线。技术侧用能识别应用的网关或网络代理查看访问流量,结合域名解析查询记录,摸清员工在访问哪些外部应用,再配合云访问安全代理与数据防泄漏功能限制敏感数据的外发去向。管理侧给各部门留出主动申报入口,让员工登记在用的外部工具、所在部门和上传过的数据类型,把常用需求摆到台面上评估。
按数据分级划红线并配好拦截策略
账面摸清以后,安全与法务团队按数据敏感程度划定红线。客户数据、合同、源代码、财务信息以及员工个人数据一律不进未经批准的外部工具;业务确需借助工具处理合同文本时,先按 合同丢进 ChatGPT:直接丢进聊天框 vs 脱敏后再用 的做法隐去敏感字段再操作。在网关和安全工具侧,企业可以把管控手段配置成下面几项。
- 按身份设访问策略:有的安全工具支持按员工身份对某个 AI 工具分别配置允许、阻止、隔离或重定向,把未获批工具的访问引导到受控渠道。
- 提示词敏感数据检测:可以配置成对员工输入的提示词做敏感数据扫描,检出含个人信息、源代码或财务信息的输入即拦下并留存记录。
- 给出批准的替代工具:针对各部门集中反映的常用办公需求,配套提供经过批准的替代工具,减少员工私下找外部工具的动力。
AI 使用规范怎么写与新工具谁来批
光靠网关拦截看不到个人设备上的私下操作,还得把规则写进全员执行的 AI 使用规范里。这份规范由信息安全负责人和法务合规团队一起定,各部门负责人确认本部门的具体用途,同步覆盖正式员工与外部承包商。
针对员工反映合规审批流程太长的问题,新工具登记申请要设定企业定的天数作为明确处理时限。员工需要引入某款外部工具时,按流程提交工具名称、业务用途和拟处理的数据范围;安全与法务在规定时限内给出审批结果。审批节奏不拖延,员工才不会为了赶工作进度绕开官方渠道。
影子 AI:常见问题
员工用个人账号登录公司已经批准的工具,为什么也算违规?
用个人账号登录公司批准的工具,同样属于未经批准的使用方式。切到个人账号后,操作就脱离了信息安全团队的监督范围,企业没法按员工身份落实统一的访问控制和提示词敏感数据记录;一旦往个人账号里上传知识产权、客户数据或员工个人数据,这些内容留在外部数据库里不受公司管控,照样会带来数据泄露风险并影响企业满足数据安全与隐私合规要求。
全部封掉外部 AI 网站,为什么反而更难管?
一刀切全封只能拦住公司办公网里的流量,挡不住员工手里的个人手机和家用电脑。只要日常工作里的提效需求还在、官方又没有给出批准的替代工具,全封之后员工可能把工作材料转到个人设备上继续用外部工具处理。这样一来,网关和域名解析记录里看着干干净净,实际的数据外传却从安全团队能监测的地方挪到了完全看不见的盲区。
AI 使用规范要写哪几条?
一份能落地的 AI 使用规范通常写清六件事:公司已批准的工具清单及适用场景;客户资料、合同、源代码、个人信息等不许外传的数据红线;新工具登记申请的提交入口、审批责任人与企业定的处理时限;不得用个人账号登录办公工具处理公司业务的账号规定;网关拦截或抽查发现违规外传后的处置办法;以及安全与法务定期复核更新批准清单的机制。